Découpage du réseau 5G et autres mises à jour du firmware RutOS
6 mai 2026

Ugnė Bierontaitė
IoT Content Manager

RutOS continue d'évoluer, et nous introduisons aujourd'hui les versions 7.22 et 7.23. Ces mises à jour du firmware apportent un large éventail d'ajouts, allant du découpage du réseau 5G et de l'authentification à deux facteurs au mode sombre, aux détails de localisation Starlink, à la prise en charge de SMCRoute, et plus encore.
Présentation : le découpage du réseau 5G
Pour les déploiements 5G SA, cette mise à jour du firmware introduit le découpage du réseau comme moyen plus précis d'utiliser la connectivité mobile.

Une infrastructure physique 5G unique peut être divisée en plusieurs réseaux virtuels isolés, chaque tranche étant configurée par l'opérateur mobile pour des exigences de service spécifiques, telles qu'une latence plus faible, une fiabilité plus élevée, une isolation plus forte ou des priorités de trafic spécifiques.

Lorsqu'une tranche est disponible, l'appareil peut se connecter à la partie du réseau 5G destinée à une application ou à un type de trafic particulier, rapprochant ainsi la connectivité 5G des besoins de chaque déploiement.
Au lieu de traiter tout le trafic mobile de la même manière, les réseaux IoT industriels et d'entreprise peuvent s'appuyer sur un comportement réseau défini pour le service spécifique qu'ils doivent prendre en charge.
Quoi de neuf en matière d'UX/UI ?
Détails de localisation Starlink dans l'interface Web
L'interface WebUI inclut des paramètres de localisation supplémentaires pour les connexions Starlink , vous offrant une vue plus claire du positionnement du réseau par satellite directement depuis l'interface du routeur.

Lors de la surveillance des déploiements Starlink, ces détails supplémentaires vous aident à mieux comprendre le contexte de connexion sans quitter l'interface.
Mode sombre de l'interface Web
Parmi les améliorations visuelles de cette mise à jour, le mode sombre offre à l'interface Web un affichage plus confortable dans les environnements peu éclairés et lors de longues sessions de configuration. En réduisant la fatigue visuelle, il facilite la gestion des appareils lors de l'exécution simultanée de plusieurs tâches de configuration ou lors de longues périodes d'utilisation de l'écran.

Statut VPN PPTP et SSTP dans WebUI
L'interface WebUI affiche directement les informations d'état des connexions PPTP et SSTP, offrant ainsi une vue plus claire de l'état du tunnel lors de la configuration ou du dépannage. Plus besoin d'outils de diagnostic externes : vous pouvez vérifier l'état de la connexion plus rapidement et vous concentrer sur l'essentiel.
Prise en charge de la topologie pour les points d'accès de la série TAP
Les points d'accès TAP100 , TAP200 et TAP400 de Teltonika peuvent être analysés directement via l'application Topology, vous offrant une vue claire des appareils connectés et de la structure globale du réseau.


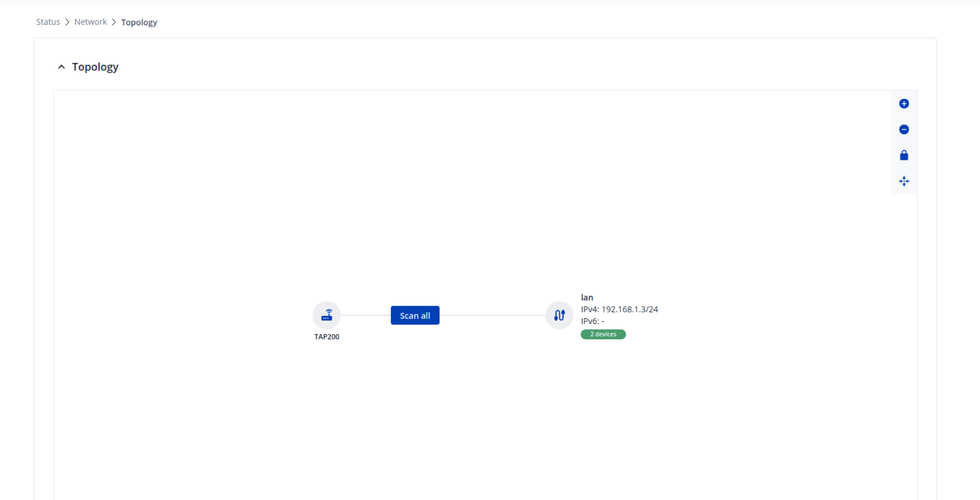
Gérer et identifier les éléments connectés à votre réseau devient beaucoup plus simple grâce à une interface unique.
coefficient de qualité du signal mobile
La qualité du signal mobile est calculée à l'aide de plusieurs indicateurs clés et affichée dans l'interface web et sur les voyants de l'appareil. Plutôt que de vérifier chaque indicateur séparément, un coefficient unique permet d'évaluer rapidement et facilement la qualité de la connexion.
Mises à jour des protocoles industriels
Client IEC 60870-5-101 et IEC 60870-5-101/104
Le client IEC 60870-5-101 prend en charge la communication série, permettant la collecte et la surveillance des données via des connexions série. La fonctionnalité de passerelle universelle a également été étendue pour inclure les normes IEC 60870-5-101/104, offrant ainsi davantage d'options d'intégration basée sur les protocoles dans les réseaux industriels et de distribution d'énergie.
Caractères génériques sériels pour les sujets MQTT de l'expéditeur de données
La configuration des sujets MQTT dans Data Sender prend en charge un caractère générique pour le numéro de série de l'appareil, permettant à chaque appareil de publier automatiquement sur un sujet unique. Pour les déploiements à grande échelle, cela évite de configurer manuellement les sujets sur chaque appareil.
Les dernières nouveautés en matière de réseaux et de routage
Assistance SMCRoute
Le routage multicast manuel devient plus contrôlé grâce à la prise en charge de SMCRoute, vous permettant de définir et de gérer les entrées de routage multicast dans le noyau et d'obtenir un contrôle précis sur la manière dont le trafic multicast est acheminé entre les interfaces réseau.

Il est particulièrement utile dans les applications où les flux multicast doivent suivre un chemin spécifique, comme la distribution vidéo, les systèmes de surveillance ou d'autres configurations de communication basées sur le multicast.

DS-Lite pour la connectivité IPv4 sur les réseaux IPv6
Sur les réseaux exclusivement IPv6, DS-Lite maintient la connectivité IPv4 en faisant transiter le trafic IPv4 via IPv6. La NAT de qualité opérateur gère l'accès aux services IPv4 à l'autre extrémité, éliminant ainsi le besoin d'une infrastructure IPv4 native dans cette mise à jour du firmware.
Plusieurs serveurs de relais DHCP
La configuration du relais DHCP prend en charge plusieurs serveurs de relais, offrant ainsi une plus grande flexibilité dans les réseaux où les requêtes doivent être acheminées vers différentes destinations DHCP. Les architectures réseau segmentées ou plus complexes peuvent être adaptées à des configurations de relais conçues sur mesure.
Prise en charge d'IPv6 pour DMVPN
DMVPN s'étend à IPv6, permettant ainsi le déploiement dynamique de VPN sur les réseaux IPv6. La création d'architectures VPN évolutives ne dépend plus uniquement de l'adressage IPv4, offrant une plus grande flexibilité dans les environnements réseau modernes.
FRRouting version 10.2.1
La version 10.2.1 intègre une mise à jour du module FRRouting pour les fonctionnalités de routage utilisées par BGP, OSPF, RIP, NHRP, EIGRP, BFD et MPLS. Les fonctionnalités de routage dynamique bénéficient d'améliorations grâce à cette mise à jour du firmware, offrant ainsi à votre réseau les avantages inclus dans cette version.
Tailscale version 1.92.3
L'accès à distance via Tailscale bénéficie désormais d'une mise à jour garantissant une synchronisation parfaite de la connectivité VPN mesh. Pour les réseaux qui s'appuient sur Tailscale pour accéder en toute sécurité aux appareils situés à différents endroits, cette mise à jour contribue à maintenir la compatibilité et la stabilité de fonctionnement.
Gestion et diagnostic étendus du TR-069
La gestion à distance via TR-069 couvre un plus large éventail de données relatives aux périphériques et au réseau grâce à cette mise à jour du firmware. Elle inclut les interfaces Ethernet, les hôtes, le mappage des ports NAT, les points d'accès Wi-Fi, les informations cellulaires et la configuration du serveur DHCPv4. La surveillance du comportement, de la configuration et de l'état du réseau sur plusieurs périphériques est ainsi simplifiée, sans nécessiter de vérification manuelle.
La prise en charge des diagnostics de chargement et de téléchargement TR-143 a également été ajoutée pour les tests de connexion à distance. Les plateformes de gestion compatibles peuvent exécuter des diagnostics de chargement et de téléchargement afin d'évaluer plus directement les performances de la connexion, au-delà des seules données d'état visibles.
Prise en charge persistante de l'index SNMP ifIndex
La surveillance réseau repose sur des données d'interface stables, et la modification des valeurs d'index après un redémarrage peut perturber le suivi à long terme. Grâce à la prise en charge persistante de l'index SNMP ifIndex, les identifiants d'interface restent cohérents après les redémarrages du réseau, ce qui permet aux systèmes de surveillance de conserver des données historiques plus propres et des enregistrements plus fiables.
Prise en charge SFTP pour l'enregistrement du trafic
Les journaux de trafic contiennent souvent des informations confidentielles qu'il est essentiel de protéger lors de leur transmission sur le réseau. Grâce à la prise en charge du protocole SFTP, ces données peuvent être transférées vers un serveur distant via une connexion chiffrée, garantissant ainsi la sécurité des informations sensibles pendant leur transit.
Mises à jour de sécurité
L'authentification à deux facteurs (2FA) est requise pour la connexion au routeur.
L'authentification à deux facteurs ajoute une couche de sécurité supplémentaire au routeur Une connexion est requise pour cette mise à jour du firmware, nécessitant une étape de vérification supplémentaire avant d'accorder l'accès.

Pour les déploiements où plusieurs utilisateurs gèrent des appareils ou lorsque l'accès à distance est activé, cela contribue à réduire le risque d'accès non autorisé dû à des identifiants exposés ou réutilisés.

Avertissements IPsec concernant les propositions non sécurisées
Lors de la configuration d'IPsec, des avertissements améliorés permettent d'identifier les propositions non sécurisées avant leur application. La détection précoce des faiblesses en matière de chiffrement ou d'authentification réduit le risque de déployer des VPN avec des options de sécurité obsolètes ou non sécurisées.
Authentification SNMP avec SHA-256 et SHA-512
La prise en charge des algorithmes SHA-256 et SHA-512 renforce l'authentification SNMP, contribuant ainsi à protéger les communications entre les périphériques et les systèmes de surveillance. Sur les réseaux où SNMP est utilisé pour collecter les données des périphériques, ces algorithmes plus robustes réduisent le risque d'exposition des données sensibles de surveillance.
Vérification d'intégrité des fichiers système
Intégrée aux correctifs de sécurité de la mise à jour du firmware, une indexation du système de fichiers est générée afin de vérifier certains fichiers système. La comparaison de l'état actuel des fichiers avec cette index permet de détecter les modifications non autorisées avant qu'elles ne causent des dommages.
Gestion de session pour le contrôle de connexion actif
Vous pouvez consulter les sessions actives sur l'appareil, les interrompre manuellement et définir les délais d'expiration. Un meilleur contrôle des sessions permet de limiter les accès non autorisés et d'avoir une vue d'ensemble des personnes connectées.
Exclure et bloquer les clients sans fil depuis la page d'état
Lorsqu'il est nécessaire de déconnecter un client sans fil du réseau, vous pouvez agir directement depuis la page d'état du réseau sans fil. Les commandes de déconnexion et de blocage des clients simplifient la gestion des connexions indésirables ou problématiques sans avoir à naviguer dans des menus de configuration distincts.
Partagez vos commentaires !
Les dernières mises à jour du firmware apportent des améliorations en matière d'ergonomie, de communication industrielle, de réseau, de routage et de sécurité. Nombre de ces modifications sont le fruit de vos retours et de vos besoins concrets. N'hésitez donc pas à nous faire part de vos suggestions concernant les fonctionnalités ou améliorations que vous souhaiteriez voir dans les prochaines versions.
Partagez vos idées via notre formulaire de commentaires .
VOUS AVEZ AIMÉ CETTE HISTOIRE ?
Partagez-le avec vos amis !